Après une cyberattaque, clients, fournisseurs et partenaires attendent chacun des réponses différentes, dans des délais serrés. Encore faut-il disposer d’un moyen fiable pour se coordonner et leur écrire, alors que la messagerie, l’annuaire et la visioconférence de l’entreprise sont peut-être entre les mains de l’attaquant.
Dans un dossier publié par Clubic le 21 septembre 2026, Mélina Loupia détaille comment adapter la communication de crise cyber à chaque interlocuteur : une consigne simple pour les clients, un échange technique précis avec les fournisseurs, une visibilité sur la reprise pour les partenaires commerciaux, le tout sous la contrainte du délai de 72 heures. Ces recommandations sont justes. Elles reposent pourtant sur une hypothèse rarement formulée : que l’organisation attaquée dispose encore d’outils fiables pour se parler à elle-même, puis pour parler aux autres.
Quand la cyberattaque emporte aussi les outils de communication de crise
Un rançongiciel ne se contente pas de chiffrer des fichiers métiers. Il vise fréquemment l’annuaire, les serveurs de messagerie et les postes de travail, c’est-à-dire précisément ce qui sert à joindre un client, un sous-traitant ou un avocat. Et lorsque ces outils fonctionnent encore, rien ne garantit qu’ils soient sains : un attaquant installé depuis plusieurs semaines peut lire les courriels de la direction, suivre les échanges de la cellule de crise et anticiper les décisions. Les guides de l’ANSSI consacrés à la gestion de crise insistent d’ailleurs sur la nécessité de prévoir des moyens de communication indépendants du système d’information habituel.
Faute d’alternative préparée, les équipes improvisent : groupes sur des messageries grand public, adresses personnelles, fichiers déposés sur des services gratuits hébergés hors d’Europe. Trois conséquences apparaissent rapidement.
- Des informations sensibles (périmètre de la fuite, pistes d’investigation, mesures techniques) circulent hors de tout contrôle.
- Les messages divergent d’un canal à l’autre, ce qui entame la confiance des interlocuteurs bien plus sûrement que l’incident lui-même.
- L’organisation perd la traçabilité dont elle aura besoin pour documenter l’incident auprès de la CNIL, de son assureur ou d’un juge.
Trois publics, un seul point de vérité
Adapter le message à chaque destinataire suppose une coordination interne sans faille. La même information doit être validée une fois, puis déclinée : en consigne pratique pour les clients (changer un mot de passe, se méfier des tentatives d’hameçonnage exploitant la fuite), en échange technique avec les fournisseurs qui partagent des accès ou traitent des données pour le compte de l’entreprise, en calendrier de reprise pour les distributeurs et revendeurs.
Sans espace commun, chaque service rédige de son côté. Le commercial rassure un partenaire avec une date que la DSI juge intenable, le service client promet ce que le juriste déconseille. La cellule de crise a besoin d’un lieu unique où les faits établis, les éléments de langage validés et la date de la prochaine mise à jour sont visibles de tous ceux qui prennent la parole.
Les fournisseurs méritent une attention particulière. Un prestataire connecté au système d’information peut être à la fois une victime collatérale et une porte d’entrée pour une attaque par rebond. Lui écrire depuis une messagerie potentiellement compromise, c’est prendre le risque qu’un attaquant s’immisce dans la conversation ou usurpe l’identité de l’un des interlocuteurs. Un espace d’échange distinct, réservé aux référents techniques identifiés à l’avance, réduit fortement ce risque.
72 heures pour notifier, porter plainte et documenter
Le calendrier réglementaire rend la question du canal encore plus pressante :
- RGPD : l’article 33 impose de notifier la CNIL dans les 72 heures lorsqu’une violation de données présente un risque pour les personnes concernées ; l’article 34 impose de les informer directement lorsque ce risque est élevé.
- Assurance : depuis la loi d’orientation et de programmation du ministère de l’Intérieur (LOPMI) de janvier 2023, l’indemnisation d’une perte liée à une cyberattaque est subordonnée à un dépôt de plainte dans les 72 heures suivant la connaissance de l’attaque.
- NIS2 : pour les entités concernées par la directive, une alerte précoce doit parvenir à l’autorité compétente dans les 24 heures.
Chacune de ces démarches mobilise la direction, le délégué à la protection des données, le service juridique, la DSI et souvent un prestataire de réponse à incident. Toutes exigent de rassembler des éléments (chronologie, catégories de données touchées, mesures correctives) et de les conserver. Mener ce travail sur des outils de fortune, c’est s’exposer à dépasser les délais ou à produire un dossier incohérent.
Whaller RESILIENCE : une cellule de crise prête avant la crise
Whaller RESILIENCE a été conçue pour ce scénario. Il s’agit d’une plateforme collaborative sécurisée, indépendante du système d’information de l’organisation, préparée en temps calme et activable à tout moment lorsque les outils habituels sont indisponibles ou suspects.
- Une indépendance réelle vis-à-vis du SI : les annuaires sont importés par lots réguliers, sans synchronisation automatique : aucune connexion active ne permet à une infection de se propager vers la plateforme de secours.
- Un accès depuis un simple navigateur : aucune installation préalable n’est nécessaire : n’importe quel ordinateur sain disposant d’un navigateur suffit pour rejoindre la cellule de crise.
- Des sphères étanches pour chaque cercle : cellule de décision, équipe technique, juridique, communication, référents fournisseurs, partenaires : chaque espace n’est visible que des personnes habilitées. Le cloisonnement protège les échanges les plus sensibles, y compris vis-à-vis des autres collaborateurs.
- Les outils du quotidien, en version sécurisée : fils de discussion et messagerie instantanée, visioconférence et audioconférence, partage et coédition de documents, gestion des tâches et des événements. La coédition garantit une version unique des éléments de langage et du journal de l’incident.
- Des contenus déposés à l’avance : fiches réflexes, annuaire de crise, coordonnées des référents techniques chez les fournisseurs, messages-types par public, trame de notification à la CNIL : tout peut être préparé avant l’incident, et reste donc accessible le jour où le serveur de fichiers est chiffré.
- Un hébergement en France : la plateforme est développée et hébergée en France par un acteur français, à l’abri des législations extraterritoriales comme le Cloud Act. Whaller est titulaire du label Numérique France Garanti.
La même infrastructure sert aussi pour les crises qui ne relèvent pas du numérique : accident sur un site industriel, catastrophe naturelle, mise en sécurité d’un collaborateur à l’étranger. Une organisation investit ainsi dans un seul dispositif pour l’ensemble de son plan de continuité d’activité (PCA).
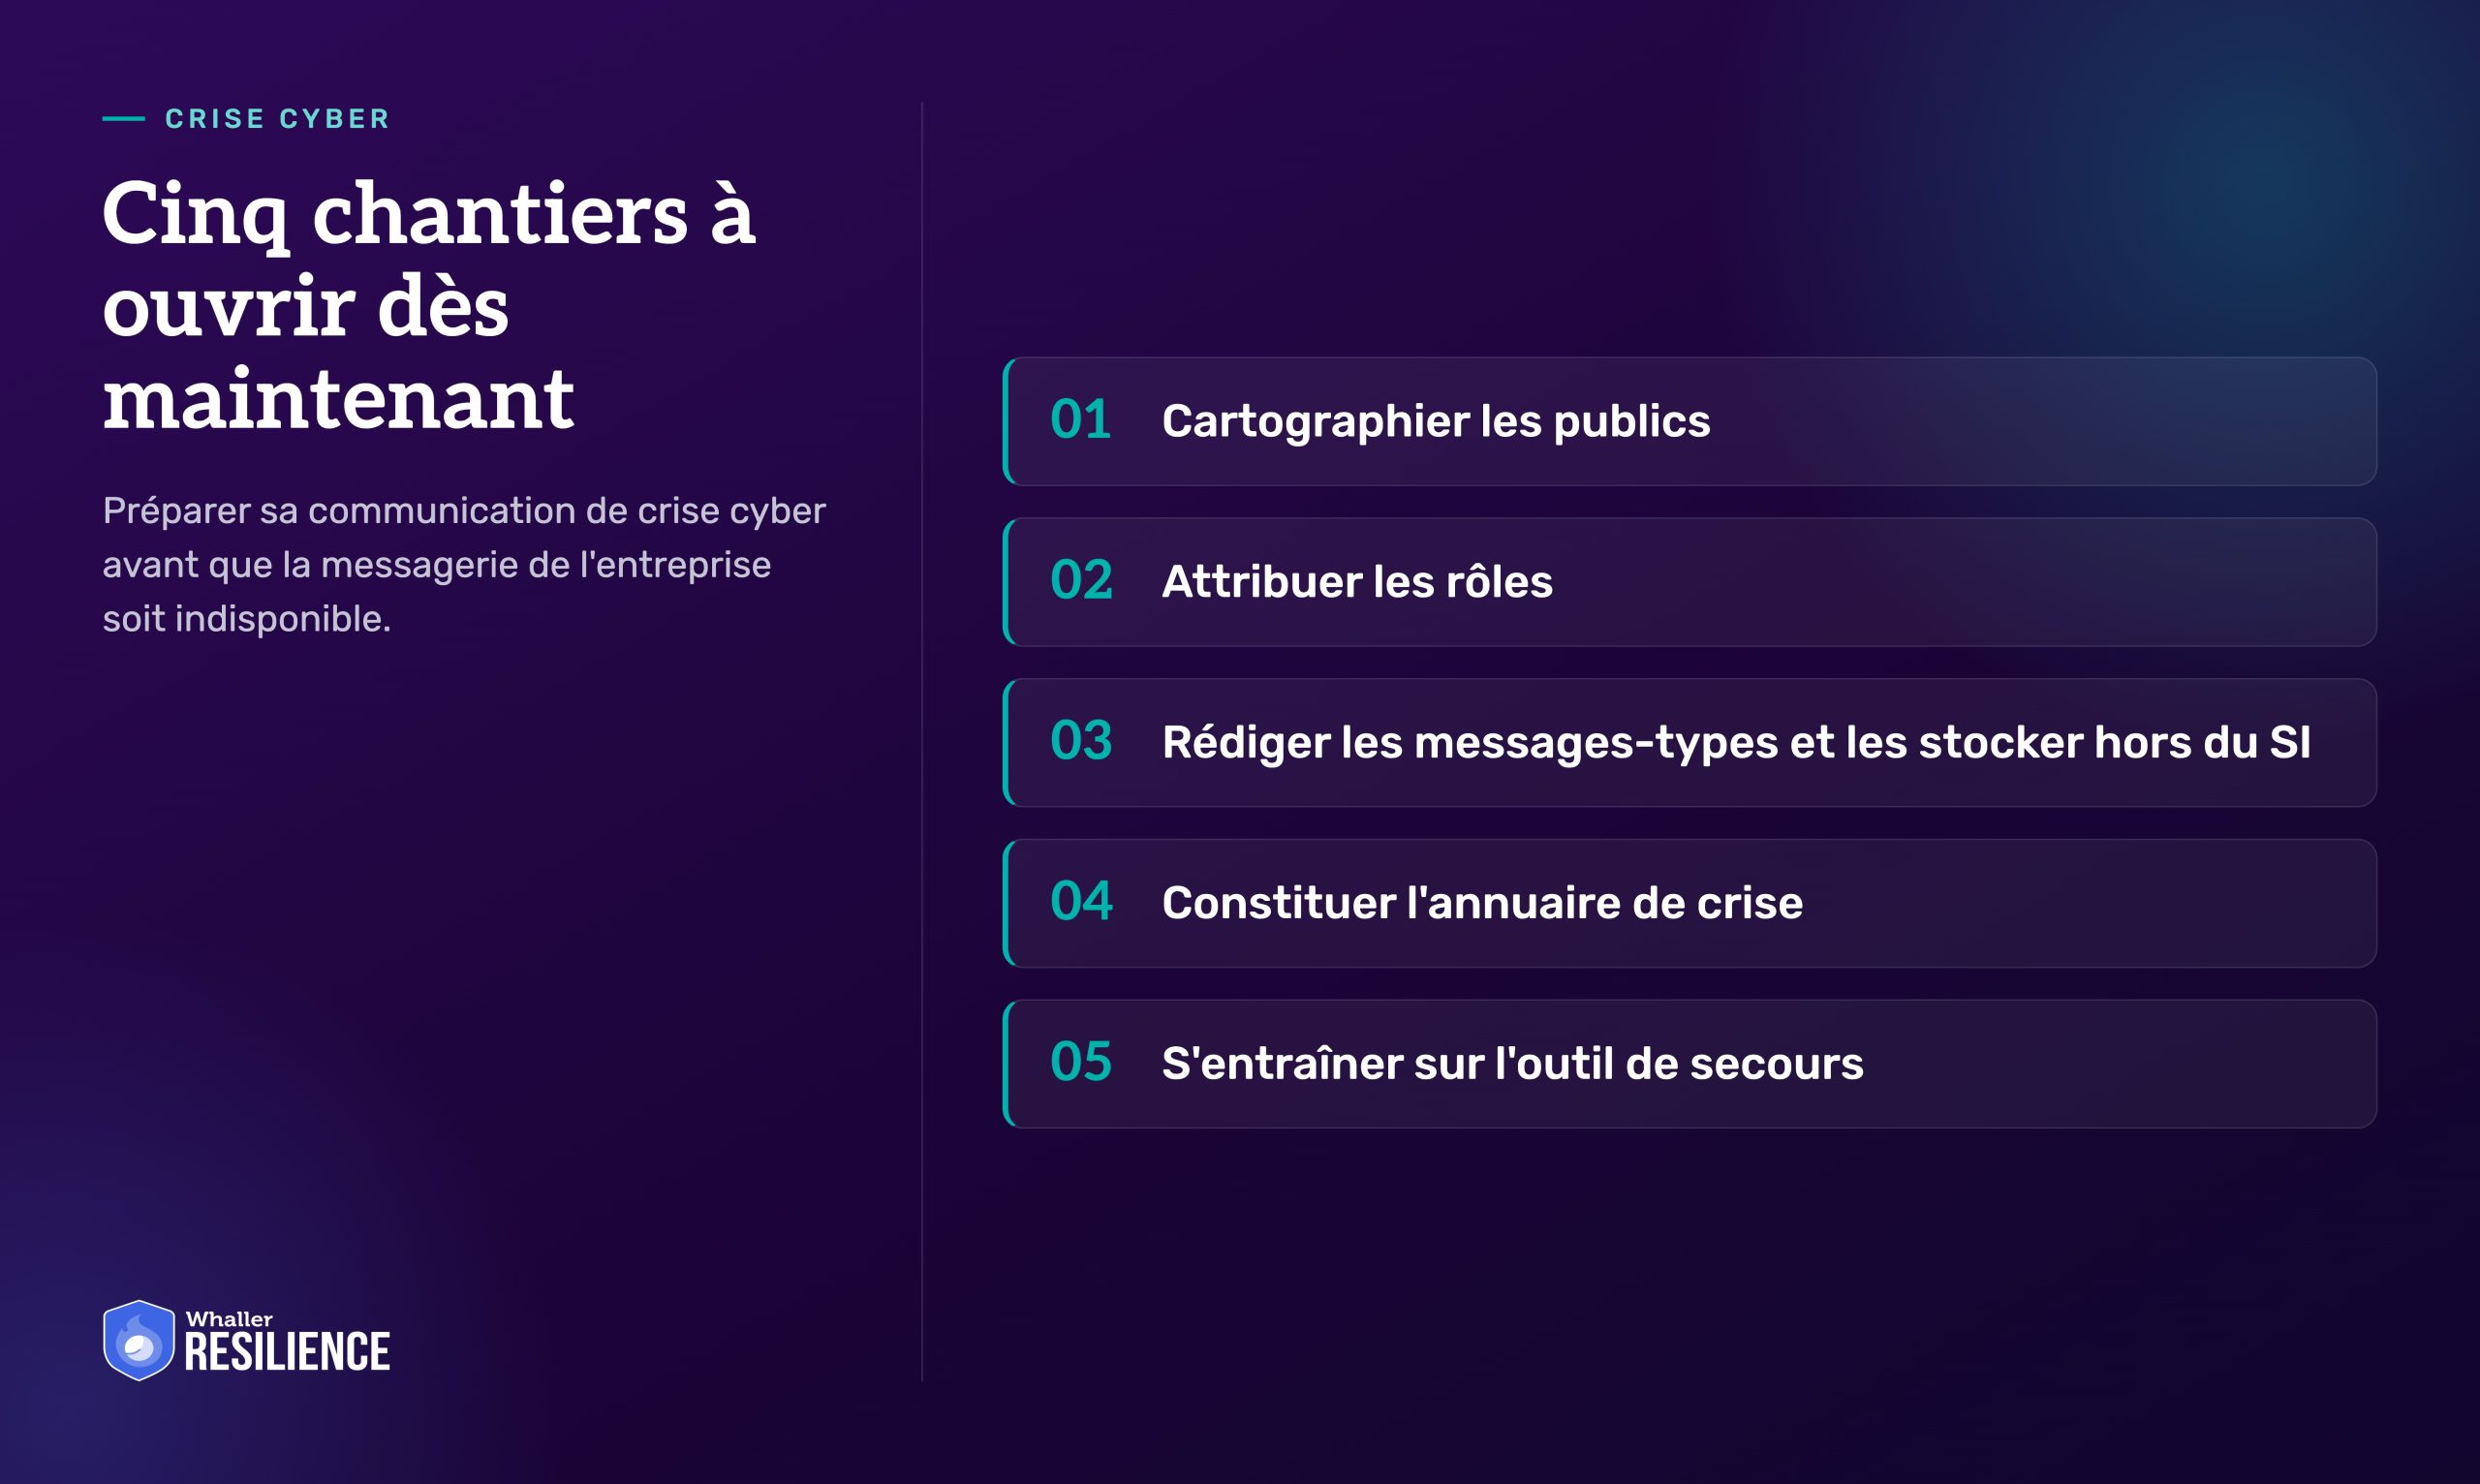
Préparer sa communication de crise cyber : cinq chantiers à ouvrir dès maintenant
- Cartographier les publics. Clients, fournisseurs disposant d’un accès au SI, sous-traitants au sens de l’article 28 du RGPD, partenaires commerciaux, collaborateurs, autorités, presse : pour chacun, identifier ce qu’il doit savoir, qui lui parle et par quel canal.
- Attribuer les rôles. Un porte-parole unique pour l’externe, un responsable du volet technique, un référent juridique, le délégué à la protection des données, chacun avec un suppléant.
- Rédiger les messages-types et les stocker hors du SI. Un modèle par public et par scénario (fuite de données, indisponibilité, rançongiciel), prêt à être complété plutôt qu’écrit dans l’urgence.
- Constituer l’annuaire de crise. Numéros joignables en dehors des outils de l’entreprise, contacts techniques chez les principaux fournisseurs, coordonnées de l’assureur, du prestataire de réponse à incident et de l’avocat.
- S’entraîner sur l’outil de secours. Un exercice de crise, tel que le décrit le guide de l’ANSSI et du Club de la continuité d’activité, n’a de valeur que s’il se déroule sur les moyens qui serviront le jour venu. Chaque membre de la cellule doit savoir s’y connecter sans aide.
Pour aller plus loin
- Stratégies de communication en temps de crise : l’apport des plateformes collaboratives
- Whaller Résilience : assurez votre continuité d’activité
- Projet de loi Résilience : comprendre les enjeux et préparer votre entreprise
- ANSSI : anticiper et gérer une crise cyber
Votre plan de continuité d’activité prévoit-il un canal de communication qui fonctionne quand tout le reste est à l’arrêt ? Découvrez Whaller RESILIENCE et demandez une démonstration pour préparer votre cellule de crise avant d’en avoir besoin.
0 commentaires