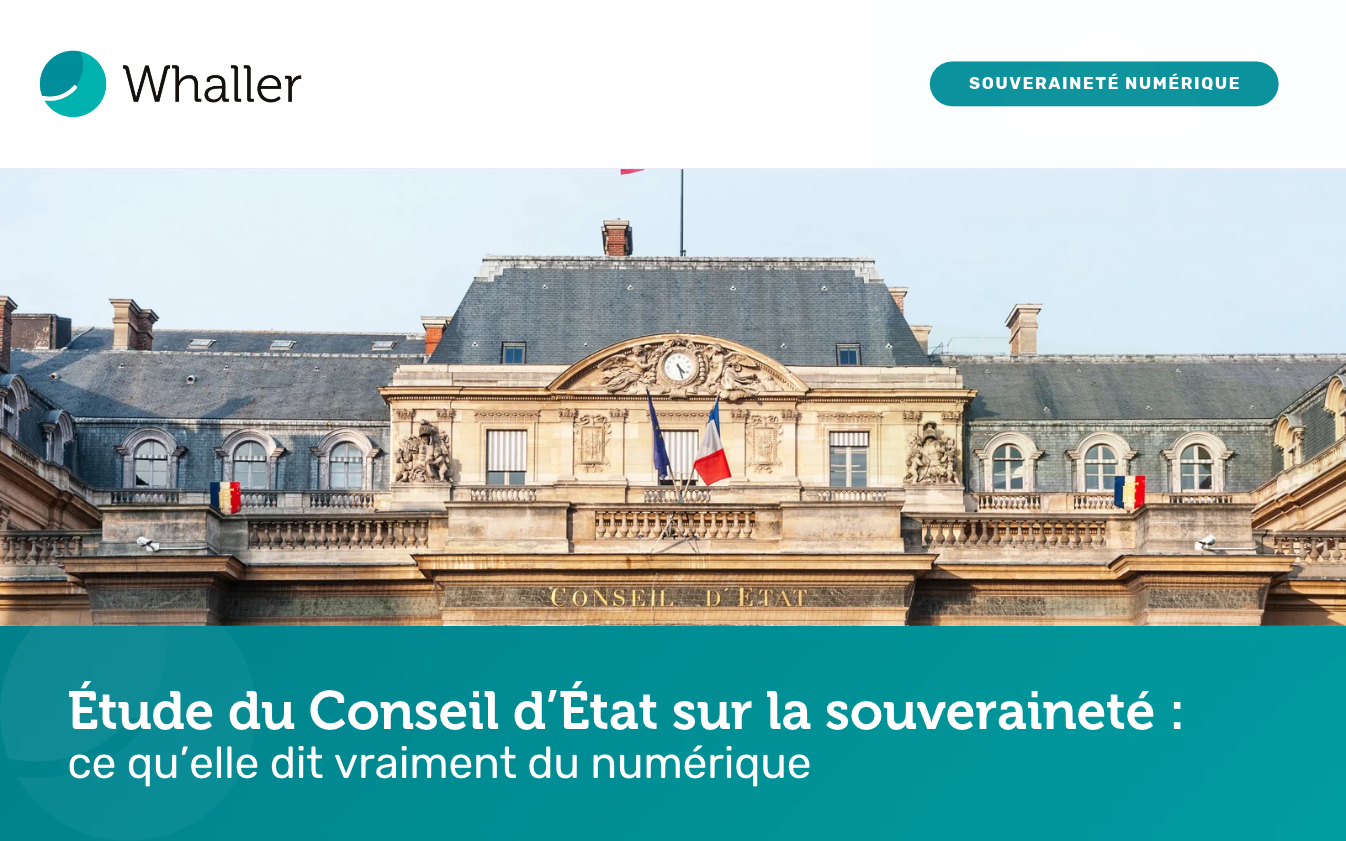
En septembre 2024, le Conseil d’État consacrait son étude annuelle à la souveraineté. Près de six cents pages, plus de deux cents auditions d’élus, de responsables et d’experts, ainsi qu’une section entière sur ce que les auteurs appellent la « souveraineté du numérique ». Deux ans plus tard, alors que le projet de loi Résilience, qui transpose la directive NIS 2, revient en séance à l’Assemblée nationale, nous avons relu ce document avec une question simple : que dit-il aux dirigeants, aux DSI, aux RSSI et aux élus qui choisissent chaque jour les outils dans lesquels circulent leurs données ?
Précisons d’emblée ce que cette étude n’est pas. Le Conseil d’État n’y recommande aucun fournisseur et indique même ne pas vouloir se prononcer sur le fond des politiques publiques. C’est justement ce qui rend sa lecture précieuse : le diagnostic qu’il pose sur nos dépendances numériques n’a rien d’un argumentaire commercial et il est d’autant plus difficile à balayer d’un revers de main.
Être souverain sans être autarcique
Le premier apport de l’étude est une clarification que beaucoup de débats gagneraient à reprendre. La souveraineté, écrivent les auteurs, caractérise un état (on est souverain ou on ne l’est pas), alors que l’indépendance relève de l’aspiration, de la capacité à faire des choix de manière autonome. « On peut être souverain et ne pas être 100 % indépendant », rappellent-ils, avant de résumer l’enjeu en une phrase qui pourrait servir de feuille de route à n’importe quelle direction des systèmes d’information : il s’agit de « construire une interdépendance sans tomber dans des dépendances excessives » et de pouvoir « choisir voire maîtriser ses dépendances, au regard non seulement de la nature des biens importés, mais aussi de leur origine et du degré de vulnérabilité auquel les échanges l’exposent ».
Transposée à une organisation, cette grille de lecture évite deux impasses. La première consiste à croire qu’il faudrait renoncer du jour au lendemain à tout outil étranger, ce que personne ne demande sérieusement. La seconde consiste à considérer que, puisque la dépendance totale est inévitable, la question ne mérite pas d’être posée. Entre les deux, il y a un travail de discernement : quelles données, quels usages et quels risques justifient que l’on choisisse un prestataire soumis exclusivement au droit européen ? À propos de l’énergie, l’étude note d’ailleurs que la recherche d’indépendance a un coût, qu’elle qualifie de « prix à payer » de la liberté de choisir. La formule vaut bien au-delà du nucléaire.
La donnée, « nouvelle arme géopolitique »
C’est le titre d’un encadré de l’étude et il ne doit rien à l’emphase. Les auteurs y retracent l’enchaînement qui va des révélations d’Edward Snowden en 2013 aux arrêts Schrems de la Cour de justice de l’Union européenne, en passant par la section 702 du FISA, qui permet l’accès aux données de personnes non américaines et par le CLOUD Act de 2018, qui autorise les autorités américaines à exiger des fournisseurs les données hébergées sur leurs serveurs situés à l’étranger. Le Conseil d’État y voit, en citant l’économiste Sarah Guillou, un « levier d’empiétement sur la souveraineté des autres États ».
Le passage le plus instructif concerne les engagements pris par les grands fournisseurs américains pour rassurer leurs clients européens. L’étude relève ainsi que la promesse d’AWS de contester devant les tribunaux les demandes d’accès est « limitée au CLOUD Act et ne s’applique pas au FISA ou à l’Executive Order 12333 ». Elle rappelle aussi que Microsoft a reçu, au seul premier semestre 2022, 5 560 demandes légales d’accès de la part des forces de l’ordre américaines, dont 96 portaient sur des données hébergées hors des États-Unis. Quant au Data Privacy Framework conclu en 2023 entre l’Union européenne et les États-Unis, les auteurs soulignent qu’il « reprend à son compte, comme ses prédécesseurs, les prescriptions de la Section 702 du FISA », ce qui laisse planer un doute sérieux sur sa pérennité. Ce doute ne s’est pas dissipé : la reconduction de la section 702, prorogée pour deux ans en avril 2024, a de nouveau donné lieu au printemps 2026 à une série de prolongations de courte durée au Congrès.
Ce que les régulateurs européens ont déjà tranché
L’étude rappelle plusieurs décisions qui ne relèvent plus de l’hypothèse : en mai 2021, la CNIL a appelé les établissements d’enseignement supérieur et de recherche à ne plus utiliser les outils collaboratifs proposés par des entreprises américaines ; en novembre 2022, la conférence des autorités allemandes de protection des données a estimé que Microsoft 365 n’offrait pas de garanties suffisantes ; en mars 2024, le Contrôleur européen de la protection des données a jugé que l’usage de Microsoft 365 par la Commission européenne n’était pas conforme à plusieurs dispositions clés du droit européen.
Le Conseil d’État ajoute un chiffre qui donne la mesure de la concentration du secteur : les géants américains du numérique sont, grâce à leurs centres de données, les destinataires de 80 % des flux Internet. Lorsqu’une organisation confie sa messagerie, ses documents et ses échanges internes à l’un d’eux, elle ne fait donc pas un choix marginal, elle s’inscrit dans un rapport de force qui la dépasse.
L’extraterritorialité ne s’arrête pas aux serveurs
On associe spontanément la souveraineté numérique à la question de l’hébergement. L’étude rappelle que l’exposition au droit américain passe aussi par des canaux beaucoup plus quotidiens. À propos du Foreign Corrupt Practices Act, elle note qu’il « suffit en effet d’effectuer un appel téléphonique, d’envoyer un mail en direction ou à travers le territoire américain (mail ayant transité par un serveur situé sur le territoire américain) pour être considéré présent sur le territoire des États-Unis ». Entre 2010 et 2019, les entreprises françaises ont ainsi versé environ 14 milliards de dollars à la justice américaine au titre de ce seul texte, Alstom (772 millions de dollars en 2014) et Total (398 millions en 2013) figurant parmi les cas les plus connus.
Les auteurs reconnaissent par ailleurs que la loi française dite « de blocage » ne suffit pas toujours à protéger les entreprises contre les demandes massives de documents dans les procédures de « discovery ». Pour un dirigeant, la conclusion est assez directe : le choix d’une messagerie ou d’un espace de travail collaboratif n’est pas seulement une affaire de confort ou de sécurité informatique, c’est aussi une décision qui détermine le degré d’exposition juridique de l’entreprise. C’est l’une des raisons pour lesquelles nous avons intégré Whaller Mail à une plateforme hébergée en France chez OVHcloud, afin qu’e-mails, documents et discussions restent dans le même périmètre juridique !
Labels de confiance : lire les petits caractères
L’étude du Conseil d’État sur la souveraineté consacre plusieurs pages à la certification des services cloud et le ton y est remarquablement franc. Elle présente le référentiel SecNumCloud de l’ANSSI comme « l’un des plus exigeants en Europe, bien plus que C5 et ENS », ses équivalents allemand et espagnol et cite l’exemple d’un cloud américain certifié dans ces deux pays mais qui « ne sera probablement jamais qualifié SecNumCloud ». Elle décrit ensuite la bataille qui se joue autour du futur schéma européen EUCS, où la France défend un « critère d’immunité » aux lois extraterritoriales que d’autres États membres, sous la pression insistante des acteurs américains, voudraient écarter.
Une citation reprise par le Conseil d’État résume parfaitement le risque pour les acheteurs : si un schéma à plusieurs niveaux voit le jour, « le marketing, très puissant chez certains acteurs, ne manquera pas de spécifier « Cloud qualifié EUCS », mais avec en petits caractères le vrai niveau engagé ». La même vigilance s’applique aux logiciels en ligne. Une qualification de l’infrastructure sous-jacente ne dit rien du service applicatif qui tourne au-dessus, ni de l’entité qui l’opère. Il faut donc toujours vérifier ce que couvre exactement un label et pour quel produit.
C’est cette exigence de précision qui guide notre propre communication. Whaller DONJON, notre offre destinée aux données sensibles, est qualifiée SecNumCloud 3.2 par l’ANSSI sur l’ensemble du service, de l’infrastructure jusqu’à l’application. L’offre Whaller est par ailleurs certifiée Numérique France Garanti, un label qui vérifie l’origine française de la solution et de la société qui la conçoit. Deux preuves distinctes, qui répondent à deux questions distinctes et que nous ne confondons jamais.
Qui sont les cibles ? Tout le monde, ou presque
Dans l’étude du Conseil d’État sur la souveraineté, la partie consacrée aux ingérences s’appuie largement sur les constats de l’ANSSI pour 2023 et elle a le mérite de dissiper l’idée selon laquelle seules les grandes institutions seraient visées. Les PME et ETI ont représenté plus d’un tiers des cibles de rançongiciels, les collectivités territoriales 24 %, les établissements de santé 10 %, les grandes entreprises de secteurs stratégiques comme l’énergie ou les transports 10 % et les associations 9 %. L’étude relève que le secteur hospitalier y est « assez mal préparé » et que des établissements de recherche comme le CNRS ou l’INRAE ont également été exposés.
L’espionnage informatique, de son côté, est la menace qui a le plus mobilisé les équipes de l’ANSSI en 2023. Il vise en priorité les groupes de réflexion, les instituts de recherche, la base industrielle et technologique de défense, mais aussi les entreprises de télécommunications et les entreprises de services numériques, c’est-à-dire précisément les acteurs qui transportent ou hébergent les données des autres. Face à cela, la directive NIS 2 doit faire passer le nombre d’entités régulées en France d’environ 500 à 15 000, avec des sanctions pouvant atteindre 2 % du chiffre d’affaires. Deux ans après l’étude, la France n’a toujours pas achevé cette transposition, la Commission européenne a saisi la Cour de justice et le projet de loi Résilience est examiné en séance à l’Assemblée nationale à partir du 9 novembre 2026. Les obligations du Cyber Resilience Act, elles, s’appliquent déjà en partie depuis septembre.
Commande publique : le reproche de 2024, les règles de 2026
Le passage le plus sévère de l’étude vise les administrations elles-mêmes. « Même si l’on peut comprendre le souci des administrations de s’appuyer sur des prestations intégrées, on ne peut que regretter que les choix opérés par certaines d’entre elles n’offrent pas davantage de chances aux offres souveraines intra-européennes, contrairement à ce qui se pratique outre-Atlantique par exemple et plus encore en Chine. » L’étude cite le cas du Health Data Hub, hébergé chez Microsoft Azure depuis 2020, que le juge des référés du Conseil d’État avait contraint à renforcer ses garanties contractuelles et pour lequel un rapport remis au gouvernement fin 2023 préconisait une migration vers un cloud qualifié SecNumCloud.
Depuis, les choses ont bougé. Le ministère de la Santé a annoncé en avril 2026 le choix d’un hébergeur français pour remplacer Microsoft Azure, avec une migration attendue entre fin 2026 et début 2027. Surtout, la doctrine « Cloud au centre », que l’étude décrivait comme une orientation, est devenue une règle d’achat opposable : après le décret d’application de l’article 31 de la loi SREN en avril 2026, un arrêté du 12 août 2026 a formellement approuvé le référentiel SecNumCloud 3.2 pour les services de l’État qui hébergent des données sensibles. Nous en avons détaillé les conséquences dans un précédent article.
L’étude propose d’aller plus loin encore avec une « doctrine de la souveraineté » élaborée au plus haut niveau de l’État, qui inviterait chaque ministère à évaluer, au même titre que les considérations juridiques ou budgétaires, « le coût en termes de souveraineté et de non-souveraineté » de ses décisions. Une collectivité, un hôpital ou une entreprise peuvent parfaitement s’appliquer cette méthode à eux-mêmes sans attendre qu’elle leur soit imposée.
Ce que l’étude du Conseil d’État sur la souveraineté change pour votre organisation
- Pour les collectivités territoriales et les établissements publics, qui représentent près d’un quart des victimes de rançongiciels, l’étude fournit un argument de poids face aux habitudes d’achat. Le Conseil d’État lui-même regrette que les offres souveraines ne soient pas davantage retenues et les textes de 2026 ont transformé cette préférence en exigence pour les données sensibles de l’État. Une plateforme collaborative française, hébergée en France et certifiée Numérique France Garanti, permet d’anticiper ce mouvement plutôt que de le subir.
- Pour les établissements de santé, le feuilleton du Health Data Hub montre combien il est long et coûteux de revenir sur un choix d’hébergement. Les échanges entre soignants, les documents de coordination et les données de gestion méritent d’être placés dès le départ dans un environnement dont la juridiction est claire et Whaller DONJON répond aux cas où la sensibilité des données justifie une qualification SecNumCloud 3.2.
- Pour l’enseignement supérieur et la recherche, la recommandation de la CNIL de 2021 et l’exposition des grands organismes à l’espionnage rappellent que le patrimoine scientifique est une cible. L’étude appelle explicitement à « veiller à la protection du patrimoine scientifique et technique national ». Cela commence par le choix des espaces où les équipes partagent leurs travaux en cours.
- Pour la défense, la BITD et les groupes de réflexion, qui figurent en tête des cibles d’espionnage, la question n’est plus de savoir s’il faut un environnement souverain, mais lequel et avec quelles garanties vérifiables. Nous avons consacré un article aux besoins spécifiques des acteurs de la défense.
- Pour les entreprises, PME et ETI, l’étude apporte deux enseignements. Elles sont la première cible des rançongiciels et leur exposition au droit extraterritorial américain passe par des outils aussi banals qu’une messagerie. Réunir e-mail, documents et discussions dans une même plateforme hébergée en France réduit à la fois la surface d’attaque et l’exposition juridique. Il en va de même pour l’intelligence artificielle, où l’étude constate un écart d’investissement de un à dix entre l’Europe et les États-Unis : c’est la raison pour laquelle Whaller (IA)ssistant est propulsé par Mistral AI et des LLM open source opérés et hébergés sur OVHcloud.
- Pour les associations, fédérations et réseaux professionnels, enfin, l’étude s’inquiète de l’affaiblissement des corps intermédiaires et appelle à soutenir l’activité associative sur tous les territoires. Ces structures, qui représentaient 9 % des victimes d’attaques par rançongiciel en 2023, disposent rarement d’une équipe de sécurité, ce qui rend d’autant plus important le choix d’un outil commun sûr, simple à administrer et conforme au droit européen.
- Cartographier avant de choisir
La méthode proposée par le Conseil d’État pour l’État tient en deux temps : établir d’abord une cartographie aussi précise que possible des dépendances, puis y apporter des réponses proportionnées. Rien n’empêche une organisation de faire exactement la même chose à son échelle, en recensant ses données selon leur sensibilité, les outils qui les traitent et le droit auquel sont soumis les fournisseurs de ces outils. Ce travail transforme un débat souvent idéologique en une série de décisions concrètes et c’est précisément ce que l’étude appelle choisir ses dépendances.
Nos équipes accompagnent régulièrement des collectivités, des établissements publics, des entreprises et des fédérations dans ce type de démarche. Si vous souhaitez en parler, nous serons heureux d’échanger avec vous.
Découvrir Whaller DONJONLire l’étude du Conseil d’État
Les citations et les chiffres sont extraits de l’étude annuelle 2024 du Conseil d’État, « La souveraineté » (La Documentation française, septembre 2024), notamment ses parties 2.1.2.3 à 2.1.2.5 et 3.3.1. Les statistiques sur les cyberattaques sont celles de l’ANSSI pour l’année 2023, citées par l’étude. Les éléments postérieurs à septembre 2024 (Health Data Hub, arrêté SecNumCloud 3.2, loi Résilience, FISA) proviennent de sources publiques de 2026.

0 commentaires